Claves de API
Claves de API, en Conexiones, contiene las claves con las que sus propios sistemas inician sesión en Reelwire: un script que envía eventos a un feed propio, un receptor que informa de las publicaciones de vuelta, una herramienta de publicación y un asistente de IA conectado por MCP, que usa las mismas claves. Las claves están en todos los planes, Free incluido.
Solo pueden abrirla el propietario y quienes tengan el permiso Administración. Su primera tarjeta, Claves de API para Reelwire, descrita aquí, contiene las claves que sus propios sistemas usan para llegar a Reelwire. Las cuatro tarjetas de debajo, Claves de API para generar textos y tipografías con IA, Claves de API para la generación de imágenes con IA, Claves de API para la generación de video con IA y Claves de API para la generación de música con IA, contienen la otra dirección: sus claves para los servicios de IA con los que el asistente de IA crea imágenes, videos, música, tipografías y textos. Se describen en esa página.
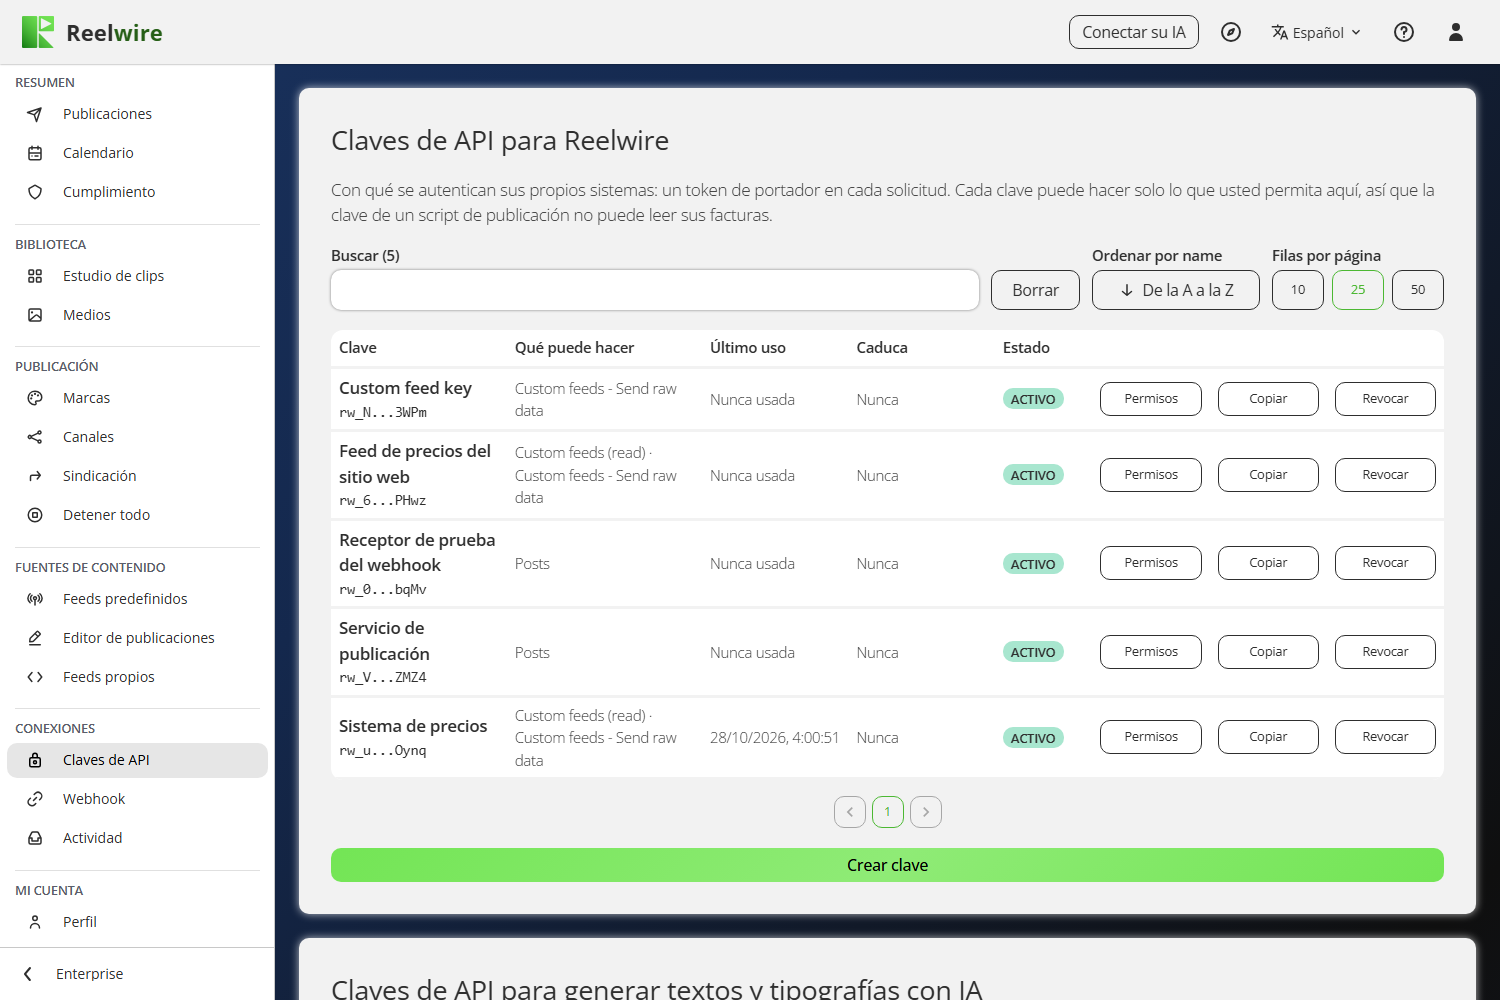
Una clave es un token de portador con el que se autentican sus propios sistemas. Cada clave puede hacer solo lo que usted permita, así que la clave de un script de publicación no puede leer sus facturas.
La lista
La lista muestra de cada clave su nombre y los cuatro primeros y los cuatro últimos caracteres de su secreto, lo que puede hacer, cuándo se usó por última vez, cuándo caduca y su estado: ACTIVA, REVOCADA o CADUCADA. Una clave que aún funciona tiene tres botones, Permisos, Copiar y Revocar. La búsqueda sobre la lista lee los nombres, esos caracteres y los permisos.
Crear una clave
Crear clave, bajo la lista, pide un nombre (de hasta 80 caracteres), cuándo caduca la clave y luego qué puede hacer. Los permisos están agrupados bajo los mismos encabezados que el menú de la izquierda, y cada área tiene dos casillas, Lectura y Escritura. Nada marcado significa sin acceso, y no se puede crear una clave sin nada marcado en absoluto.
Marcar Escritura marca Lectura con ella y la bloquea. No es que la pantalla sea quisquillosa: una clave que puede cambiar algo ya puede mirarlo, así que dejar Lectura marcable bajo Escritura permitiría desmarcar un permiso que la clave sigue teniendo.
Dos casillas las da solo quien tiene lo que abren: Escritura en Publicaciones - Aprobaciones, quien tenga el permiso Aprobaciones, y Lectura en Plan, el propietario, ya que el plan incluye los precios y la próxima factura. Para cualquier otra persona la casilla está atenuada, con una nota ámbar bajo la fila que indica quién puede marcarla. Una clave que ya tiene una la conserva cuando otra persona la edita, y puede quitarla, no darla. Un asistente de IA conectado por una persona recibe lo que esa persona podría dar a una clave, y no más.
Donde un área no tiene nada que leer, su casilla Lectura está atenuada. Enviar datos sin procesar es la única: es un envío, y no hay ninguna ruta detrás que mirar. Donde un área no tiene nada que una clave pueda cambiar, su casilla Escritura está atenuada: Calendario y Actividad son registros para leer, y una clave puede leer su Cuota y su Plan, pero comprar, conservar o devolver algo mueve dinero, así que necesita una persona con la sesión iniciada. Un área que su plan no incluye no se ofrece en absoluto: Sindicación por debajo de Enterprise, Equipo en Free e Individual.
Elija lo que elija, ninguna clave puede crear ni revocar claves, iniciar la sesión de nadie ni llegar a otro espacio de trabajo.
El secreto se muestra en un cuadro de diálogo que se abre en cuanto se crea la clave, Su nueva clave de API, con Copiar al lado; Lo he guardado lo cierra. Se envía un correo al propietario por cada clave nueva, y también a quien la creó; el correo nombra la clave, nunca su secreto.
Mostrar una clave de nuevo
Copiar en la fila de una clave la muestra de nuevo, después de escribir la contraseña con la que inicia sesión y pulsar Mostrar clave: entonces la clave aparece con Copiar al lado. Solo pueden hacerlo las personas que pueden crear claves, las contraseñas incorrectas cuentan para el mismo límite que el inicio de sesión, y cada clave mostrada de nuevo queda registrada en el registro de auditoría del espacio de trabajo. La clave se conserva cifrada para esto; las solicitudes se siguen comprobando solo con su huella digital. Una clave creada antes de que las claves pudieran mostrarse de nuevo se conservó solo como huella digital, así que su Copiar dice que no se puede mostrar: cree una clave nueva, póngala donde se usa la antigua y luego revoque la antigua. La conexión de un asistente de IA no tiene Copiar: su token se renueva solo cada hora.
Revocar y quitar
Revocar pregunta una vez más, y luego la clave deja de funcionar de inmediato y se queda en la lista con su fecha de último uso, que es lo que le dice si la clave que acaba de matar seguía en uso. Una clave revocada o caducada tiene entonces Quitar en su fila: pregunta una vez más y saca la línea de la lista para siempre. Cuándo se usó por última vez queda en el registro de auditoría del espacio de trabajo. Revocar la conexión de un asistente de IA la termina: el asistente tiene que conectarse de nuevo.
Caducidad y cambio de una clave
Una clave puede caducar sola. Elija Nunca, un periodo (1, 7, 30 o 90 días, o un año) o una fecha y hora exactas en UTC, el mismo selector que usa la programación de una publicación. En ese momento la clave deja de funcionar exactamente como si se hubiera revocado, y su fila dice CADUCADA en lugar de REVOCADA, para que pueda distinguir una clave que se agotó de una que alguien desactivó. Con una caducidad fijada, Enviar un recordatorio por correo antes de que caduque envía un recordatorio una semana antes y otra vez un día antes, al propietario y a todos los que tengan el permiso Administración, para que haya una clave nueva antes de que la antigua deje de funcionar.
Permisos en una clave que aún funciona cambia su nombre, su caducidad, su recordatorio y lo que puede hacer, y Guardar permisos conserva el cambio. Una clave caducada no se puede recuperar; cree una nueva.
La conexión de un asistente de IA
Una conexión hecha por un asistente de IA mediante MCP es una fila propia que se renueva sola: su caducidad dice «Renovada por el asistente», y no hay ninguna que fijar. Tampoco tiene botón Permisos: puede hacer lo acordado al conectarse, nunca más que lo que la persona que la conectó podría dar a una clave, comprobado de nuevo cada hora al renovarse. Nunca tiene Escritura en Equipo ni en Webhook, y aprueba publicaciones solo donde la persona que la conecta lo activó: eso se queda con una clave creada aquí a mano. Para cambiar lo que puede hacer, revóquela y conecte el asistente de nuevo. Cómo conectar uno está en Instalarlo, en el manual de asistentes de IA.
Nombrar las claves
Ponga a una clave el nombre de dónde vive, no de lo que hace. Cuando necesite revocar una con prisa, la pregunta que tendrá que responder es «en qué máquina está esto».
Consulte Autenticación en la referencia de la API para saber cómo enviarla.
Si la suscripción se cancela
El bloqueo está en crear cosas, no en ejecutarlas. Un espacio de trabajo cancelado conserva las claves que ya tiene, así que nada detiene a un script que ya usa una. Lo que se detiene es crear nuevas, y volver a suscribirse en cualquier plan, Free incluido, lo abre de nuevo. Mientras está cancelado, las Claves de API y los Feeds propios tampoco están en el menú; volver a suscribirse los trae de vuelta.